Haavoittuvuusskannaus
Haavoittuvuusskannaus analysoi konttikuvia tunnistaakseen tunnetut tietoturvaongelmat niiden sisältämissä käyttöjärjestelmäpaketeissa tai kirjastoissa. Satamassa on integroitu työkalu Trivy, jolla nämä skannaukset voidaan suorittaa automaattisesti tai tarvittaessa manuaalisesti.
Ota automaattinen haavoittuvuusskannaus käyttöön
Voit ottaa käyttöön kuvien automaattisen skannauksen siirron yhteydessä.
- Siirry projektissa välilehdelle Configuration.
- Etsi osio Vulnerability scanning.
- Valitse valintaruutu kohdan Automatically scan images on push edestä.
Jos tämä on käytössä, aina kun käyttäjä siirtää kuvan, Satama skannaa sen automaattisesti CVE-haavoittuvuuksien varalta. Jos tämä ei ole käytössä, käyttäjä voi käynnistää skannaukset manuaalisesti.
Suorita manuaalinen skannaus
Voit suorittaa manuaalisen skannauksen yksittäisille kuville.
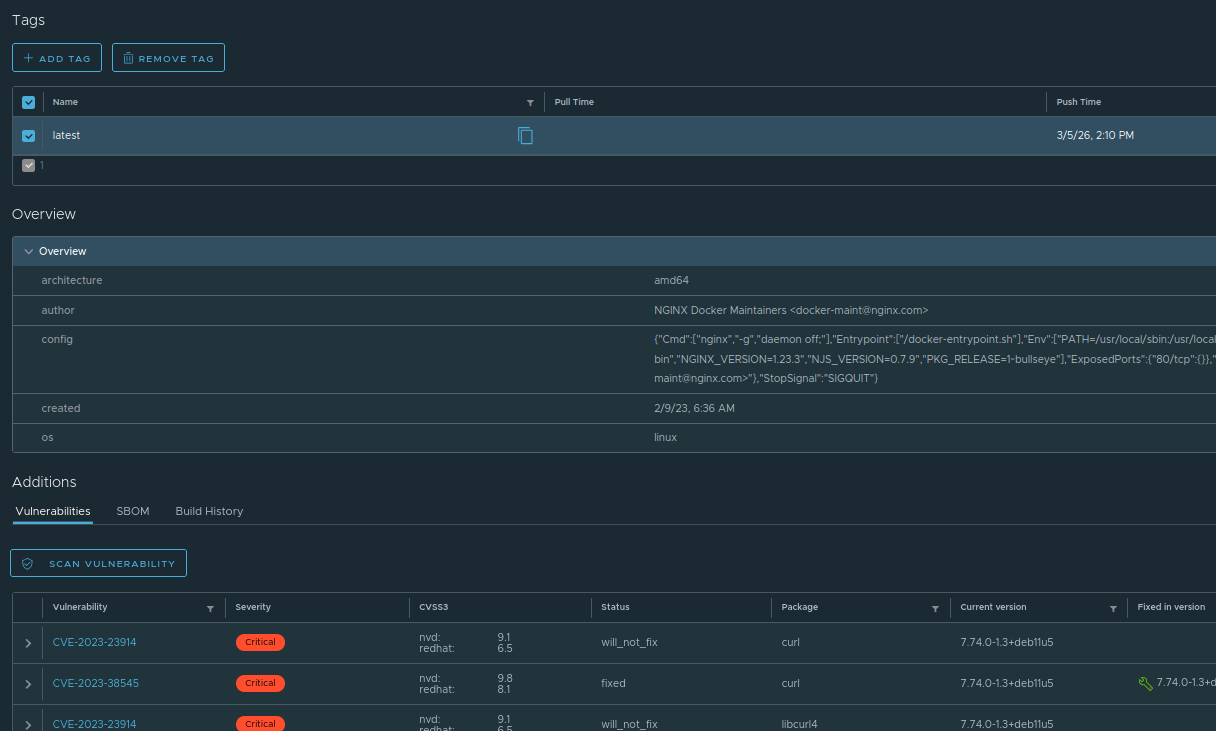
- Napsauta repositoriota ja valitse kuva, jonka haluat skannata.
- Siirry osioon Additions.
- Napsauta välilehteä Vulnerabilities.
- Voit aloittaa skannauksen napsauttamalla painiketta scan vulnerability.
Tarkista skannauksen tulos
Kun skannaus on valmis, kaikki CVE-haavoittuvuudet näytetään välilehdellä Vulnerabilities. Satama näyttää:
- Haavoittuvuuksien määrän
- Vakavuustasot (Critical, High, Medium, Low)
- Vaikutuksen alaiset paketit
- Suositellut korjaukset